
WhatsApp 是全球最流行的通訊軟體之一,擁有超過20億用戶和每天百萬條訊息傳輸量。WhatsApp 基於端到端加密提供高保密性通訊功能,但其聊天記錄仍面臨不同程度的安全風險和隱私洩露威脅。
WhatsApp 聊天記錄包含大量敏感個人訊息和通訊內容,一旦遭到駭客竊取和監視,將造成嚴重後果。近年來,WhatsApp 聊天監視技術和手段也在快速發展,駭客利用種種漏洞與手段竊取WhatsApp 聊天記錄事件時有所聞。
WhatsApp 用戶必須加強安全警惕,了解WhatsApp 聊天監視技術與手段,採取切實可行的防護措施,最大限度降低訊息安全風險。只有清楚攻擊者可能利用的手段和漏洞,才有可能建立有效防線。而掌握該技術,也能幫助我們在一定程度上主動發現和防禦関於WhatsApp 的駭客攻擊。
本文將詳述WhatsApp 聊天監視的常見技術手段,剖析其作業流程和技術原理。透過對各種手段的解析和梳理,幫助用戶全面認知WhatsApp 聊天安全領域的風險與威脅,採取必要行動保護好個人數據與隱私。但監視他人通訊聊天仍屬違法行為,相關技術知識僅供防範參考之用。
WhatsApp 的高強加密未必就等於絕對安全,訊息的最終安全仍需用戶自身的警惕與行動。希望透過本文的介紹,能真正提高讀者對WhatsApp 安全的重視,採取實用高效的防護手段,充分利用好WhatsApp 提供的各項安全功能,保護好個人數據與隱私。
2026 更新摘要:開頭那句「超過20億用戶」現在已經低估——WhatsApp 目前約有 28 億月活躍用戶,每天傳輸的訊息量以千億則計。本文保留原文的風險解析架構,但逐一更正過時的技術細節(資料庫檔名、iOS 沙盒、加密是否可破),並新增 2026 年官方已經提供的防護機制與兒少監督做法。最重要的是:本文講的是「防守」,不是教你去監控別人。
先講清楚:什麼能做、什麼不能做
| 情境 | 是否可以 | 說明 |
|---|---|---|
| 保護自己的 WhatsApp 帳號與對話 | 可以 | 這正是本文主旨 |
| 查看未成年子女裝置上的 WhatsApp | 有條件可以(建議告知) | 你對未成年子女有監護責任,但仍建議讓孩子知道 |
| 公司自有、已事前書面告知的裝置 | 有條件可以 | 限於業務相關範圍,告知義務須先完成 |
| 查看伴侶/配偶的對話 | 不可以 | 成年人彼此沒有監護權,多數地區構成犯罪 |
| 查看成年子女、朋友、同事的私人對話 | 不可以 | 與你是否出於關心無關 |
| 付費給「只要號碼就能看到對話」的服務 | 做不到 | 幾乎都是詐騙,見 FAQ |
WhatsApp 的對話是端到端加密的,連 WhatsApp 自己都讀不到內容。這代表任何「破解後直接看內容」的宣稱,實際上都不是在破加密,而是在取得你的裝置、你的備份,或你的帳號。
高技術手段獲取WhatsApp 聊天記錄
WhatsApp 聊天記錄除了面臨手機儲存風險外,也面臨著高技術駭客利用各種手段進行定向攻擊的威脅。一旦遭遇高手針對性攻擊,個人幾乎難以完全防護。
駭客可以透過安裝木馬程式遠端控制手機,偷偷獲取WhatsApp 聊天記錄和帳號訊息。也可以利用專業的數據恢複工具,獲取WhatsApp 本地與雲端備份檔案,提取聊天記錄內容。更有甚者,可以對WhatsApp 網路封包進行動態分析與解密,破解WhatsApp 端到端加密算法,取得聊天明文。
這裡要更正一個常見誤解:「破解端到端加密算法」這句話在 2026 年並不成立。WhatsApp 採用的 Signal Protocol(X3DH 金鑰協議+Double Ratchet)經過多年公開學術審驗,至今沒有被公開破解過。真實發生的攻擊幾乎都不是「破密」,而是繞過加密去拿端點:釣魚騙走驗證碼、偷到裝置實體存取權、或從雲端備份下手。把威脅模型搞對,才知道該防哪裡。
這些手段極具技術與時間成本,一般人難以實施,但一旦遭遇也幾乎無從防護。WhatsApp 用戶需要意識到這一最大威脅,儘量避免成為高手駭客的攻擊目標。如果確實遭遇,也要盡快發現並制止,將損失降到最低。
提高安全警惕,保護好所有帳號與裝置,遵循基本安全常識,這些對於避免或減少遭遇針對性高技術攻擊至關重要。端到端加密可以為安全提供一定保障,但絕對安全仍屬理想。只有用戶與通訊工具商加強合作,不斷強化安全防護,才是逐步接近絕對安全的唯一道路。
檢查手機儲存空間
WhatsApp 聊天記錄儲存在手機儲存空間中,可以直接透過檔案管理工具搜尋和查看相關檔案。這也是WhatsApp 聊天記錄最容易遭到盜竊和監視的地方。
在Android 手機上,WhatsApp 聊天記錄儲存在/sdcard/WhatsApp /Databases 資料夾下,資料夾檔案名為「msgstore.db.crypt12」。該檔案使用「SQLCipher」加密,但可以使用專業的數據恢複工具輕易解密和查看。
2026 更正:資料庫檔名中的版本號會隨 WhatsApp 版本演進,早年常見 crypt12,其後陸續出現 crypt14、crypt15 等版本;本文寫作時主流是較新的版本號,因此看到 crypt12 請理解為「以實際檔名為準」。另一個重點是:現代 Android 的範圍性儲存(Scoped Storage)已限制 App 彼此讀取對方資料夾,加上檔案級加密,單靠「插上電腦開檔案總管」就想整包撈走的難度比當年高很多。
在iOS 裝置上,WhatsApp 聊天記錄儲存在/Library/Application Support/WhatsApp /ChatStorage.sqlite 檔案中,也可以直接搜尋和複製監視。
這句話在 iOS 上不成立,必須更正:iPhone 採用沙盒機制,每個 App 的資料只有它自己能存取。未越獄的 iPhone 無法用檔案管理工具直接瀏覽或複製 /Library/Application Support/ 底下的內容;要拿到它,實務上是走備份(iTunes/Finder 的本機備份或 iCloud 備份)再解析,而備份本身可以另外加密。這也是為什麼 iPhone 端「實體拿到手機」通常仍不足以直接讀出對話。
如果手機遭到物理入侵或安裝了監控手機監控,駭客可以直接搜尋查看上述檔案,輕鬆取得WhatsApp 完整聊天記錄。而部分不法分子利用該漏洞,私自出售WhatsApp 聊天記錄,嚴重損害用戶隱私。有報導稱,黑客可以以每條WhatsApp 聊天記錄0.5美元的價格批量出售。
這則「每條 0.5 美元」的行情沒有可靠來源,請勿當成事實引用。可確定的是:一旦裝置被實體入侵或被植入監控程式,對話確實可能外流,這也是本文反覆強調「裝置實體安全與帳號安全優先」的原因。
WhatsApp 用戶必須時刻警惕該安全風險,採取必要措施保護好手機和聊天記錄。定期清理WhatsApp 聊天記錄可以最大限度減少訊息外洩的損失,也可以選擇對WhatsApp 聊天進行加密後再備份等高級手段。當然,手機加密、Root 權限管理、安全軟體安裝等一般安全措施也必不可少。
「加密後再備份」這點現在已經有官方做法:WhatsApp 內建端到端加密備份,路徑是「設定 → 聊天 → 聊天備份 → 端到端加密備份」,可以用密碼或通行密鑰(Passkey)保護。這是目前最該開啟的一項。
只有綜合利用WhatsApp 自身安全功能和Android/iOS 系統安全手段,建立全方位安全防護體系,WhatsApp 聊天記錄才有可能達到最大限度的保護。單純依賴WhatsApp 實現的端到端加密,並不等於用戶聊天記錄絕對安全。警惕安全漏洞,堅守防護措施,對於保護WhatsApp 聊天安全至關重要。
利用備份還原工具提取聊天記錄數據
WhatsApp 允許用戶備份聊天記錄和帳號設置,以便隨時還原和恢復。但備份檔案也可能會遭到駭客入侵和盜竊,最終造成聊天記錄外洩。
在Android 手機上,WhatsApp 備份檔案儲存於手機內存的WhatsApp /Databases 資料夾下,或雲端Google Drive 雲端硬碟中。駭客可以入侵手機直接獲取本地備份,或竊取Google 帳號下載雲端備份,透過WhatsApp 備份檔案恢復工具提取聊天記錄。
在iOS 裝置上,WhatsApp 備份檔案儲存在iCloud 雲端硬碟中,面臨iCloud 帳號被入侵和盜竊的風險。有報導稱,iCloud 帳號疑遭大規模入侵,大量WhatsApp 備份檔案外流,造成嚴重後果。駭客可以使用專業的iCloud 備份破解工具下載備份,並輕易提取出聊天記錄等敏感數據。
補充 2026 年的關鍵變化:雲端備份是否加密,決定權在使用者手上。若你沒有開啟端到端加密備份,Google Drive/iCloud 上的備份就不在端到端保護範圍內——這正是「從備份下手」這條路線至今仍有效的原因。反過來說,只要開啟了加密備份,即使備份檔被下載,沒有密碼或 Passkey 也解不開。
備份還原工具的作業雖較為繁複,但相對而言隱蔽性較強,被發現的風險也較小。但一旦駭客獲取WhatsApp 備份檔案,提取聊天記錄也只是輕而易舉的事。所以,用戶也需要對WhatsApp 備份檔案進行保護。
選擇WhatsApp 不備份聊天記錄選項,或定期刪除雲端與本地備份可以降低相關風險。也可以選擇對WhatsApp 備份檔案進行加密,上傳至雲端,即使檔案外泄也無法直接還原和查看。同時,保護好Apple ID、Google 帳號、iCloud 密碼等也對WhatsApp 聊天記錄安全至關重要。
這裡要強調的是順序:保護 Apple ID/Google 帳號的重要性,高於保護 WhatsApp 本身。因為帳號一旦被取得,攻擊者可以重新註冊你的號碼、下載雲端備份、甚至在別的裝置上登入你的 WhatsApp。這也是下面 FAQ 把「開啟兩步驗證與 Passkey」排在第一位的原因。
備份還原工具帶來的安全風險不容小覷。WhatsApp 用戶應全面了解其作業原理和安全漏洞,採取嚴密防護措施對帳號和備份進行保護。端到端加密保護的聊天記錄,也需要用戶自身全面安全防護方可達到真正意義上的保密。
安裝手機監控監控手機
安裝手機監控程式是監視手機和竊取數據的常用手段之一。手機上安裝手機監控,就可以遠端控制手機,偷偷記錄手機作業、截圖畫面、記錄密碼等,從而獲取WhatsApp 聊天記錄。手機監控程式安裝後,它會默默執行。它可以隱藏圖標自動運行,記錄手機大部分作業行為和個人訊息。
mSpy 是一款監控他人手機的商業軟體,透過在目標手機安裝mSpy,並訂閱計劃,就可以遠端記錄手機大量個人訊息,包括WhatsApp 聊天記錄在內。
mSpy 特色
- 隱藏安裝,目標用戶難以發現。
- 可以記錄通話,簡訊,WhatsApp,Skype,Facebook,Instagram,Snapchat,LINE,Kik,Tinder,Hangouts聊天記錄等。
- 支援遠端控制手機,偷偷激活鏡頭拍攝照片。
- 可以記錄手機GPS 定位,瀏覽記錄等大量隱私訊息。
- mSpy 網站登錄後查看已監控手機的各類記錄與訊息。
- 易於安裝與使用,作業簡便,門檻低,無需高超技術。
- 記錄訊息詳盡,全面監控手機,滿足一般監視需求。
- 售價較低廉,負擔得起,易被普通用戶選擇和接受。
- mSpy 功能強大,滿足對被監控對象進行全面監視的需求。
這份清單請用務實的角度讀,並補上 2026 年的實際狀況:
- 社群與通訊 App 的資料解析範圍有限。WhatsApp 這類 App 的資料存在自己的伺服器與本機資料庫中,第三方工具能讀到的內容會隨 App 改版而變動,甚至暫時失效。把它當「一段時間內可用的輔助」,不要當「完整鏡像」。
- Android 必須實體拿到手機約 5–10 分鐘安裝與授權,並把 mSpy 從電池最佳化中排除,否則同步會嚴重延遲。
- iPhone 未越獄走的是 iCloud 備份解析,約每 24 小時更新一次,需要對方 Apple ID 與密碼,且對方開了雙重驗證而你沒有信任裝置或門號就會直接被擋住。
- 「隱藏安裝、目標用戶難以發現」不是保證:Android 端在系統的已安裝清單、電池與流量用量裡都看得到蹤跡;iPhone 端則會留下 iCloud 登入紀錄。
- 最重要的是:這套工具只適用於你監護的未成年子女、或公司自有且已事前書面告知的裝置。用在伴侶或成年人的私人手機上,多數地區構成犯罪。
現在,讓我們按照以下三個步驟監控目標手機上的WhatsApp 對話記錄。
步驟1:創建一個帳戶。
在mSpy 網站上獲取詳細訊息并購買你需要的訂閱。在你選擇提供的三個計劃中的一個之後,你將需要註冊mSpy 並在目標裝置上下載該應用程式。
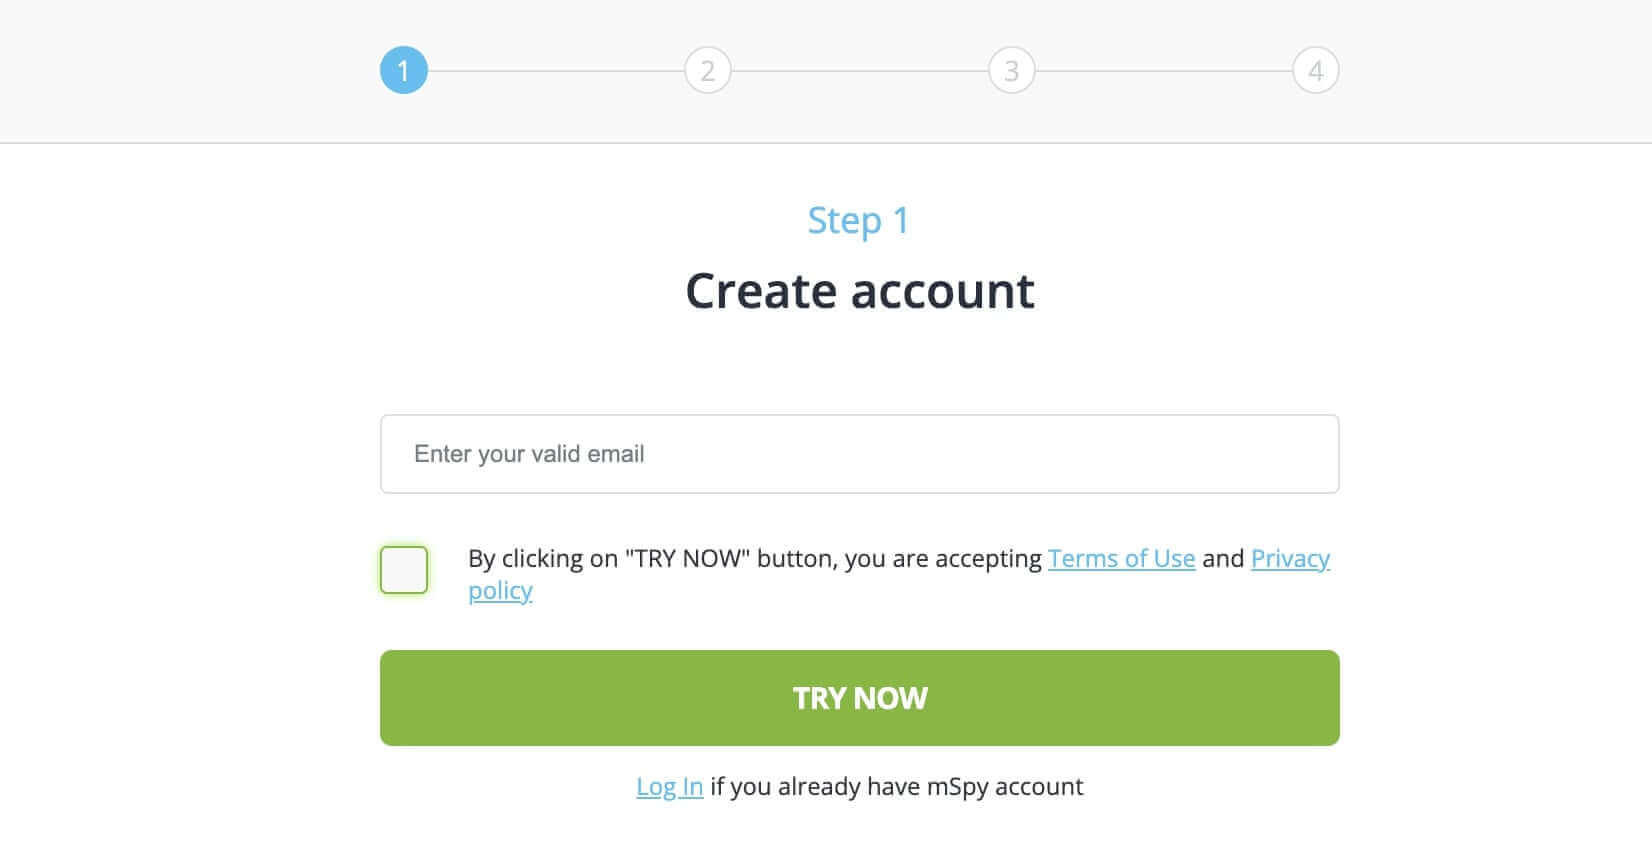
訂閱價格會隨時調整,請以官網當下顯示為準,不要從舊文章抄數字。註冊用的 email 請用你自己的。
步驟2:在目標裝置上安裝mSpy App。
訂閱該服務後,你將獲得下載鏈接,只需在目標裝置上下載並安裝該應用程式,登錄你的mSpy 帳戶,並按照給出的說明進行設定,並授予應用程式訪問受監控手機上資料的權限。
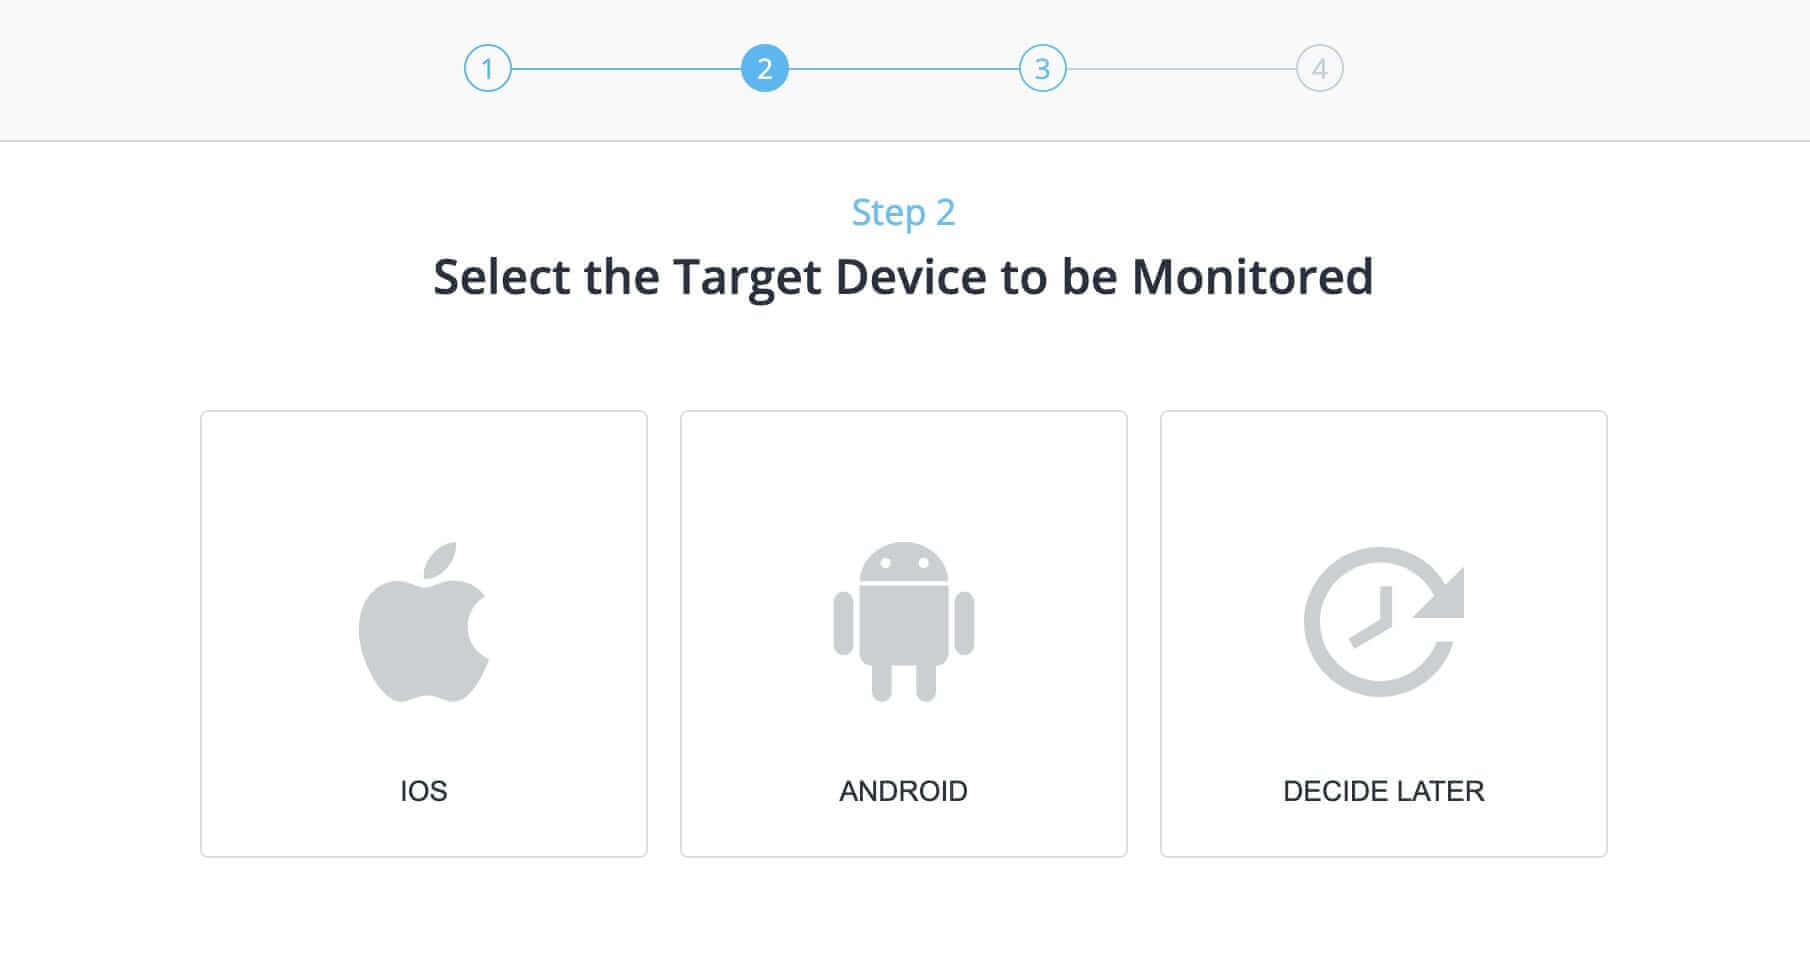
注意:完成所有流程並啟動服務後,你可以刪除應用程式圖標或將其保留在主螢幕上。
安裝時會要求定位、通知存取、無障礙服務等權限,請逐項確認。再提醒一次:這台手機必須是你有權管理的裝置。
第3步:開始監控手機上的WhatsApp 聊天記錄。
現在,回到電腦控制面板,點擊在儀表板的左側「WhatsApp」,開始監控手機上WhatsApp 訊息。
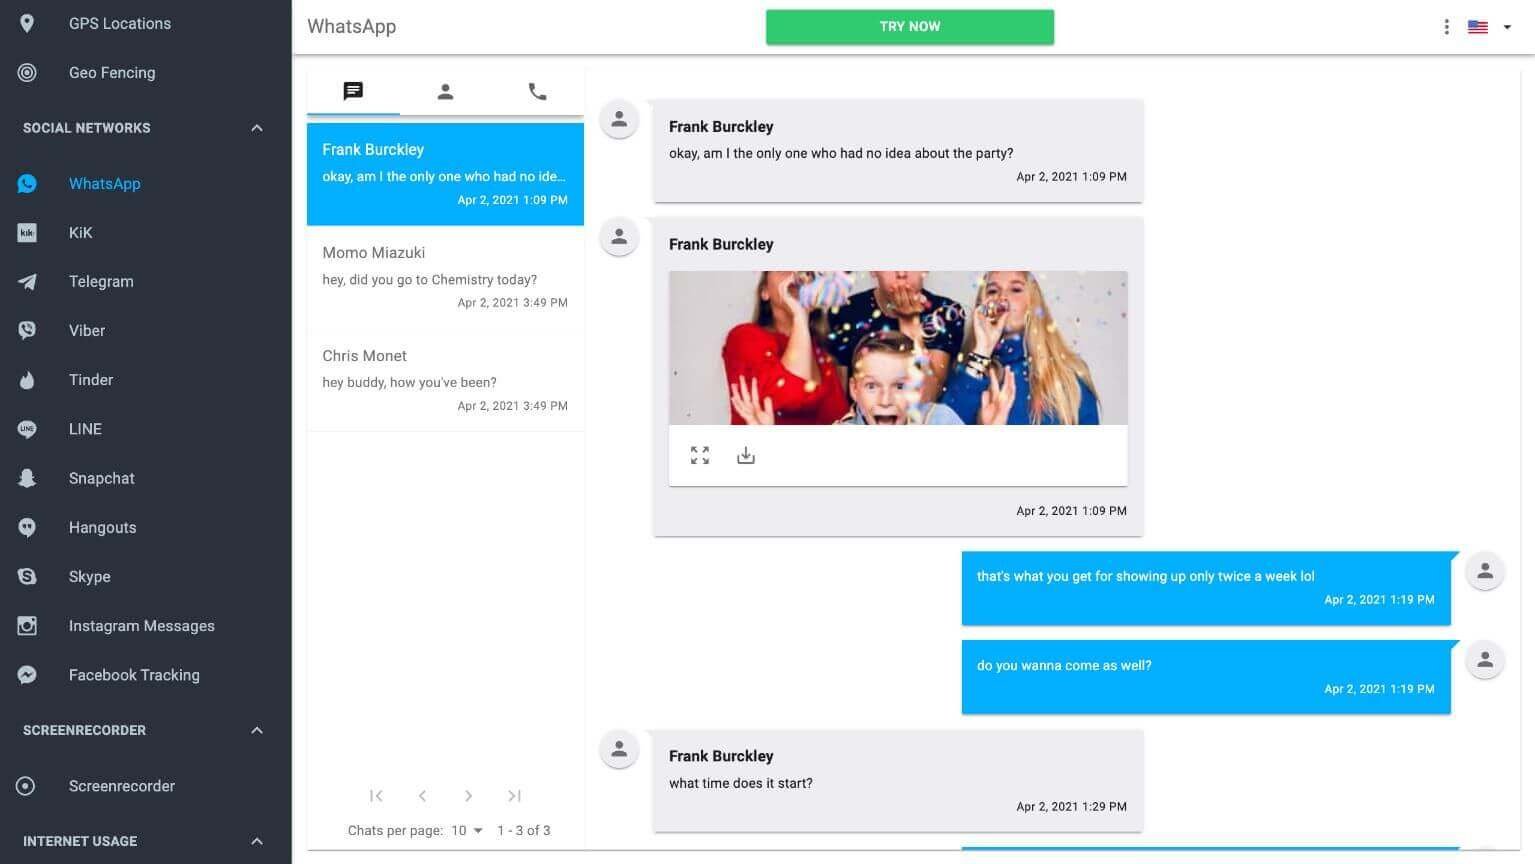
若這裡一片空白,通常是三個原因:權限沒給齊、電池最佳化沒排除、或 iPhone 端的 2FA 擋住 iCloud 登入。
手機監控監控手機屬於極為隱蔽和高效的攻擊手段,但風險也是最大的。一旦手機上安裝手機監控, WhatsApp 聊天記錄幾乎無從保護。
安裝手機監控程式是獲取WhatsApp 聊天記錄最為直接高效的手段。WhatsApp 用戶應對此警惕,採取各種手段保護手機系統安全,建立牢靠防護體系,降低遭受手機監控攻擊的風險,避免聊天記錄遭到監視。
動態分析WhatsApp 加密數據包
WhatsApp 基於Signal Protocol 實現了端到端加密,保護聊天內容不被協力廠商監視。但是,進階駭客仍有可能透過動態分析WhatsApp 數據包的方式獲取聊天記錄。
動態分析WhatsApp 加密數據包需要使用數據包捕獲和解析工具,對WhatsApp 客户端與伺服器之間的網路封包進行監聽與分析。工具可以捕獲WhatsApp 加密數據包,分離出與聊天和密鑰相關的流量。
駭客隨後對這些數據包進行深入解析,尋找表頭資料(header)、資料本身以及資料大小等特徵,分離出聊天訊息和密鑰。他們會嘗試破解WhatsApp 使用的信號加密算法,透過大量密文和密鑰匹配,最終獲得聊天明文。
必須更正:「透過密文與密鑰匹配最終獲得明文」描述的是暴力破解,對 Signal Protocol 實際上不可行——它的前向保密與後洩漏安全設計,正是為了讓「拿到一段密文或一把金鑰」無法解開過去或未來的訊息。到目前為止,公開文獻中沒有成功破解 WhatsApp 端到端加密的案例。真正可行的是中繼人攻擊(例如誘騙你使用假的中繼代理)與端點入侵,而不是數學上破密。
這是一種極為高效和可靠但也最為困難的攻擊手段。它需要極高的技術與強大的算力才有可能實施,一般駭客和個人難以達到。但是,只要妥善實施,幾乎可以完全破解WhatsApp 端到端加密,獲取用戶完整聊天記錄。
針對此,WhatsApp 一直在改進加密算法與傳輸協議,增加攻擊難度。但是否可以真正防止進階駭客動態分析數據包攻擊仍有待觀察。用戶也可以選擇開啟「增加元數據」選項,向聊天訊息新增假的上下文訊息提高獲取難度。
「增加元數據」這個選項並不存在,請不要去找它。真正有用的是下面這幾項官方機制:只連你信任的網路、避免在共用電腦上開 WhatsApp 網頁版、定期檢查連結的裝置清單、以及開啟兩步驗證讓別人無法把你的號碼註冊到別台裝置。
除了技術防護,用戶也必須加強警惕。避免在不安全的Wi-Fi環境使用WhatsApp,避免與不信任的對象進行極為敏感和機密的通信等。什麼數據就存在什麼風險,委婉地保護好自己也很重要。
動態分析WhatsApp 流量攻擊雖難以實施,但一旦成功就意味著WhatsApp 端到端加密幾乎完全失效。它也代表著未來聊天通訊安全領域的最高技術競賽,極具挑戰性。用戶必須警惕,WhatsApp 也必須努力提高加密算法與協議的攻擊防禦能力。只有不斷強化,WhatsApp 聊天記錄的安全才有保障。
2026 年你該開啟的官方防護(比擔心駭客有用)
與其擔心那些高技術攻擊,不如先把官方已經做好的機制打開。以下按「效益高低」排序:
| 機制 | 路徑 | 為什麼重要 |
|---|---|---|
| 兩步驗證(已升級為密碼) | 設定 → 帳號 → 兩步驗證/密碼 | 2026-08 起從 6 位數字 PIN 升級為完整密碼(可含英文、數字、特殊字元,長度更長)。別人拿到簡訊驗證碼也無法接管帳號 |
| 通行密鑰 Passkey | 設定 → 帳號 → Passkey | 用指紋/Face ID/螢幕鎖重新登入,釣魚頁偷不到東西;已超過 10 億人啟用,Android 與 iOS 可各註冊一組 |
| 端到端加密備份 | 設定 → 聊天 → 聊天備份 → 端到端加密備份 | 雲端備份是本文提到最常被下手的環節,這項不開,備份就不在 E2E 保護內 |
| 隱私檢查 Privacy Checkup | 設定 → 隱私 → 隱私檢查 | 引導式檢查誰能看到你的頭像、上線時間、最後上線、狀態 |
| 群組權限設為「我的聯絡人」 | 設定 → 隱私 → 群組 | 擋掉陌生人把你加進來路不明的群組,這是青少年最常遇到的麻煩源頭 |
| 靜音陌生來電 | 設定 → 隱私 → 通話 | 陌生號碼不會響鈴,但仍會留在通話清單可事後查看 |
| 聊天鎖定 Chat Lock | 長按對話 → 鎖定 | 敏感對話放進需密碼/生物辨識才能開啟的資料夾,通知也不顯示內容 |
| 連結的裝置 | 設定 → 連結的裝置 | 定期看有哪些電腦或瀏覽器登入過你的帳號,不認識的立刻登出 |
| 限時訊息/檢視一次 | 對話內設定 | 敏感內容不必永久留在雙方裝置上(但仍可能被截圖,不是保證) |
還有一個 2026 年的實用細節:Android 上接到非聯絡人來電時,會顯示該門號是否來自其他國家、以及你們是否有共同群組,接聽前可以先判斷是不是詐騙。
家長該怎麼做:WhatsApp 的兒少監督現況
如果你關心的是孩子,請先看這一節——它比裝監控工具重要得多,而且是免費的。
13 歲以下:家長管理帳號(parent-managed accounts,2026 年推出)
Meta 在 2026 年 3 月開始推出「家長管理帳號」,適用於 13 歲以下(官方定位是 10–12 歲的 pre-teen),目前逐步開放,並非所有地區都有。
- 設定方式:需要兩支手機都在場。在孩子的手機上選擇建立家長管理帳號、註冊門號並確認年齡;家長用手機掃 QR code、驗證自己已成年(selfie),並設定一組六位家長 PIN。
- 家長能控制:誰能聯絡這個帳號、能加入哪些群組;陌生人的訊息請求會進一個專屬資料夾,需要家長 PIN 才能開啟;隱私設定變更也需要 PIN。家長會收到新增聯絡人、封鎖、加入群組等通知。
- 功能限制:沒有 Meta AI、沒有 Channels、沒有 Status、沒有位置分享、沒有「檢視一次」、私聊的自動消失訊息也關閉,且不會被投放廣告;功能限於訊息與通話。
- 最關鍵的一點:即使是家長管理帳號,對話仍然端到端加密,家長看不到訊息內容。它是用來控制「孩子跟誰說話」,不是用來讀「孩子說了什麼」。
- 孩子滿 13 歲時會收到可轉換為一般帳號的通知,家長可選擇延後最多 12 個月。
13 歲以上:沒有家長工具,只剩設定與對話
這是很多家長的誤解來源:WhatsApp 沒有像 Instagram 監督機制那樣的家長介面,13 歲以上沒有任何方法能從家長端查看孩子的對話。你在網路上看到號稱「家長可讀孩子 WhatsApp 訊息」的服務,都不是官方機制。
這個年齡段能做的只有三件事:一是陪孩子把隱私設定調好(群組設為「我的聯絡人」、靜音陌生來電、關閉即時位置分享);二是講好規則並寫下來(退出群組不需要理由、殘忍內容不外傳、遇到霸凌先截圖給你或老師);三是用裝置層級的管理(Android 用 Google Family Link 核准 App 下載與設定螢幕時間,iPhone 用「螢幕使用時間」的內容與隱私限制)。
常見問題
Q1:有人說只要給電話號碼或裝個 App,就能看到別人的 WhatsApp 對話,是真的嗎?
不是,而且這類說法幾乎都是詐騙。WhatsApp 的對話端到端加密,連 WhatsApp 自己都讀不到。真正能拿到對話的途徑只有三種:拿到對方的實體裝置、拿到對方的雲端備份(需 Apple ID/Google 帳號密碼,且備份未加密),或誘騙對方交出驗證碼。號稱繞過這一切的服務,多半是釣魚頁或騙付款。
Q2:WhatsApp 的端到端加密真的不能被破解嗎?
就目前公開證據而言,是的。WhatsApp 使用 Signal Protocol(X3DH+Double Ratchet),具備前向保密與後洩漏安全,至今沒有被公開破解的案例。實務上發生的外洩,幾乎都來自端點:裝置被入侵、備份被下載、帳號被接管,或人被騙。
Q3:我該做的第一件事是什麼?
先把帳號鎖好:開啟兩步驗證並改用完整密碼(不再是 6 位數字)、設定 Passkey、然後開啟端到端加密備份。這三件事擋掉的是最常見的帳號接管與備份外洩,比研究駭客手法有效得多。
Q4:我想看孩子在 WhatsApp 上跟誰聊天,合法做法有哪些?
13 歲以下可以用官方的家長管理帳號(若你的地區已開放),能管理聯絡人與群組,但看不到訊息內容。13 歲以上沒有任何官方家長介面,只能陪孩子把隱私設定調好、講好規則,並用 Family Link/螢幕使用時間做裝置層級管理。任何「家長可讀孩子對話」的服務都不是官方機制,使用前請先確認適法性。
Q5:我可以監控伴侶的 WhatsApp 嗎?
不可以。成年人彼此沒有監護權,未經同意監控其通訊在多數地區構成犯罪。合法範圍只有兩個:未成年子女的裝置、公司自有且已事前書面告知的裝置。
Q6:手機掉了,WhatsApp 對話會外流嗎?
取決於你做了什麼。若裝置有螢幕鎖、且 WhatsApp 有開啟兩步驗證,風險相對低;真正的破口通常是雲端備份沒開端到端加密——別人登入你的 Google/Apple 帳號就能下載備份。所以手機遺失後,除了遠端鎖定與清除,也請立刻在另一台裝置上把該帳號的 WhatsApp 登出,並檢查「連結的裝置」。
結論
透過上文的介紹,我們了解WhatsApp 聊天監視的常見技術手段與風險。WhatsApp 聊天記錄面臨的安全威脅不容小覷,用戶必須提高警惕,採取切實可行的防護措施。
端到端加密並不等於WhatsApp 聊天絕對安全,它仍有賴於用戶全面安全意識和配合。定期檢查手機檔案,避免安裝可疑協力廠商應用,保護好手機解鎖密碼與雲端帳號,這些基本行動至關重要。
同時,也要避免在非安全的網路環境進行高敏感度通信,不信任的對象進行重要聊天等。什麼數據就存在什麼風險,委婉地保護好自己總無壞處。選擇不備份敏感聊天,或對備份進行加密,也能有效減少安全風險。
縱觀各種攻擊手段,安全環境和個人警惕仍是防護的基礎。除非遭遇極少數高級駭客針對性攻擊,遵循基本安全常識,WhatsApp 聊天記錄仍具有相當安全性。但倘若遭遇針對性高技術手段攻擊,個人幾乎難以防護。
提高警惕迅速發現並應對攻擊至關重要。定期檢查手機服務和運行,發現可疑運行或檔案即刻處理。同時,也可以選擇安裝手機安全軟體,獲取全面的手機與數據防護。
WhatsApp 作為通訊工具必須持續努力,不斷強化聊天記錄與傳輸安全,提高攻擊難度和成本。用戶也應盡己之力保護好個人訊息與帳號,與WhatsApp 共同締造安全環境。
遵循基本安全常識,提高警惕,及時發現並應對威脅。這是WhatsApp 聊天記錄目前最為可靠的防護方法。端到端加密能為安全提供保障,但絕對安全仍是遙不可及的疆域。用戶與即時通訊軟體服務商共同努力,是朝絕對安全邁進的唯一途徑。
最後補上 2026 年的具體行動順序,請照這個做:① 開兩步驗證並改用完整密碼 → ② 設定 Passkey → ③ 開啟端到端加密備份 → ④ 跑一次隱私檢查,把群組權限設為「我的聯絡人」→ ⑤ 定期檢查連結的裝置。這五步做完,你已經擋掉絕大多數真實會發生的攻擊——因為它們打的都不是加密,而是你和你的帳號。
而如果你原本是為了「看別人的對話」而讀到這裡,請回到最前面那一節:只有未成年子女的裝置與公司已告知的裝置在合法範圍內,其餘都不行。技術上做得到的事,不等於你該做。
點擊星星給它評級!
到目前為止還沒有評級!


